Domain shellskript.de kaufen?
Wir ziehen mit dem Projekt
shellskript.de um.
Sind Sie am Kauf der Domain
shellskript.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain shellskript.de kaufen?
Wie kann Scripting zur Automatisierung von wiederkehrenden Aufgaben in der Programmierung genutzt werden?
Scripting kann verwendet werden, um Skripte zu erstellen, die wiederkehrende Aufgaben automatisieren. Durch die Automatisierung können Entwickler Zeit sparen und Fehler reduzieren. Scripting ermöglicht es auch, komplexe Abläufe zu vereinfachen und zu standardisieren. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
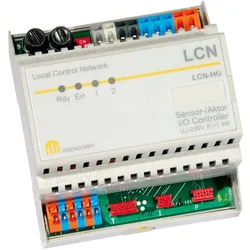
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
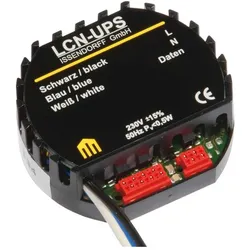
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.144,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McLarney, Jack: The Book of Batch ScriptingThe Book of Batch Scripting , From Fundamentals to Advanced Automation , > , Erscheinungsjahr: 20240625, Produktform: Kartoniert, Autoren: McLarney, Jack, Seitenzahl/Blattzahl: 450, Themenüberschrift: COMPUTERS / Programming Languages / General, Keyword: computer science book;windows os;windows book;coding book;windows batch scripting;batch scripting;batch programming;windows command prompt;programming books;command line;Recursion;Windows computer;computer science;computers;computer;technology;coding;code;algorithm;clean code;algorithms;tech;coding for beginners;computer programming;computer books;programmer gifts;computer programmer gifts;programming;engineering;security;coding for kids;math;maker;languages;linux;problem solving;mba;makerspace, Fachschema: Programmiersprachen~Programmieren (EDV), Fachkategorie: Microsoftprogrammierung~Systemadministration, Imprint-Titels: No Starch Press, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 178, Höhe: 28, Gewicht: 924, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wie kann Skripting zur Automatisierung von wiederkehrenden Aufgaben in der Programmierung genutzt werden?
Skripting ermöglicht die Erstellung von automatisierten Abläufen durch das Schreiben von Befehlen in Skriptdateien. Diese Skripte können wiederkehrende Aufgaben wie das Kompilieren von Code, das Ausführen von Tests oder das Bereinigen von Dateien automatisieren. Durch die Verwendung von Skripten können Entwickler Zeit sparen und die Effizienz ihrer Arbeitsabläufe verbessern. **
Erkennt die Kommandozeile die Befehle nicht?
Es gibt mehrere mögliche Gründe, warum die Kommandozeile die Befehle nicht erkennt. Es könnte sein, dass der Befehl falsch geschrieben wurde oder dass er nicht im Systempfad liegt. Es könnte auch sein, dass das Programm, auf das der Befehl verweist, nicht installiert ist oder dass es ein Problem mit den Berechtigungen gibt. Es ist wichtig, diese möglichen Ursachen zu überprüfen, um das Problem zu beheben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Book of Batch Scripting, Fachbücher von Jack McLarney"The Book of Batch Scripting" von Jack McLarney ist ein umfassendes Fachbuch, das sich mit den Grundlagen und fortgeschrittenen Techniken der Batch-Skripterstellung beschäftigt. Dieses Werk richtet sich an Leserinnen und Leser, die ein tiefes Verständnis für die Automatisierung von Prozessen in der IT-Umgebung entwickeln möchten. Mit 488 Seiten bietet das Buch eine detaillierte Einführung in die Programmierung mit Batch-Skripten, die sowohl für Anfänger als auch für erfahrene Programmierende von Nutzen ist. Die Inhalte sind klar strukturiert und decken sowohl grundlegende Konzepte als auch komplexere Anwendungen ab, wodurch es zu einem wertvollen Nachschlagewerk für alle wird, die ihre Fähigkeiten in der Automatisierungstechnik erweitern möchten. Verfasst in englischer Sprache und veröffentlicht im Jahr 2024, ist dieses Sachbuch ein unverzichtbares Hilfsmittel für alle, die sich mit Technik und IT auseinandersetzen. Die handliche Grösse von 3 cm in der Höhe und 18 cm in der Breite macht es zudem zu einem praktischen Begleiter für den Einsatz im Büro oder unterwegs.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Issendorff Schalt- und LCN-HU Dimmmodul mit erw. Programmierung, AutomatisierungDas Schalt- und LCN-HU Dimmmodul von Issendorff ist eine vielseitige Lösung für die Automatisierung von Beleuchtungssystemen. Es dient als Erweiterung zum LCN-SH und bietet elektronische Schaltausgänge mit einer Leistung von 2x 500 VA, die für grössere Beleuchtungsaufgaben geeignet sind. Das Modul ermöglicht die Ansteuerung von Vorschaltgeräten über Kleinspannungsausgänge, die wahlweise 0-10 Volt (analog), DSI (digital) oder DALI (digital) unterstützen. Die schraublosen Klemmen und der LCN-Stecker sorgen für eine einfache Installation und Verbindung. Mit einer Versorgungsspannung von 230 V~ (auch 120 V~ verfügbar) ist das Modul für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Steuerung von Lichtquellen. Die integrierten Sicherheitsfunktionen, wie die Sicherungsausfall-Erkennung, gewährleisten einen sicheren Betrieb. - Zwei elektronische Schaltausgänge mit jeweils 500 VA für grössere Beleuchtungsaufgaben - Unterstützung von 0-10 Volt, DSI und DALI für die Ansteuerung von Vorschaltgeräten - Einfache Installation durch schraublose Klemmen und LCN-Stecker - Sicherheitsfunktionen wie Sicherungsausfall-Erkennung - Geeignet für Hutschienenmontage.313,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Issendorff UP Sensor mit LCN-UPS Erw. Programmierung (ohne Ausgänge), AutomatisierungIssendorff Unterputz-Sensor Modul LCN - UPS Hersteller: Issendorff Bezeichnung: Unterputz-Sensor Modul (ohne Ausgänge) Typ: LCN - UPS Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Montageart: sonstige Anzahl der Anschlüsse Sensor/Aktor: 2 Befestigungsart: sonstige Weitere Details: Sensormodul für 230 Volt mit 8 Tasteneingängen, die 64 Zieladressen mit 192 Funktionen individuell steuern können. Integrierter Impulsmesseingang für Fernsteuerempfänger. Auswertung über 5 Schwellen (10 Kommandos) mit Hysterese. Inklusive 2 Stetigregler, die unabhängig und zusätzlich zur Schwellwertverarbeitung genutzt werden können. Zwei Messgrössen können unabhängig voneinander erfasst und geregelt werden. Dekodieren der Telegramme des IR-Fernsteuerempfängers oder Transponder. Auswertung direkt oder über Zentralrechner. Funktionen für Tastenebenen, kodierte Übertragung, Senderunterscheidung. Weitere Funktionen: Steuerung mit Abhängigkeiten, Bildung von Verknüpfungen, Zählen, Rechnen, feste und dynamische Gruppenbildung, Erzeugung automatischer Statusmeldungen (echte Rückmeldungen) für die Visualisierung. EAN: 4260742830181.144,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Scripting zur Automatisierung von wiederkehrenden Aufgaben in der Programmierung genutzt werden?
Scripting kann verwendet werden, um Skripte zu erstellen, die wiederkehrende Aufgaben automatisieren. Durch die Automatisierung können Entwickler Zeit sparen und Fehler reduzieren. Scripting ermöglicht es auch, komplexe Abläufe zu vereinfachen und zu standardisieren. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McLarney, Jack: The Book of Batch ScriptingThe Book of Batch Scripting , From Fundamentals to Advanced Automation , > , Erscheinungsjahr: 20240625, Produktform: Kartoniert, Autoren: McLarney, Jack, Seitenzahl/Blattzahl: 450, Themenüberschrift: COMPUTERS / Programming Languages / General, Keyword: computer science book;windows os;windows book;coding book;windows batch scripting;batch scripting;batch programming;windows command prompt;programming books;command line;Recursion;Windows computer;computer science;computers;computer;technology;coding;code;algorithm;clean code;algorithms;tech;coding for beginners;computer programming;computer books;programmer gifts;computer programmer gifts;programming;engineering;security;coding for kids;math;maker;languages;linux;problem solving;mba;makerspace, Fachschema: Programmiersprachen~Programmieren (EDV), Fachkategorie: Microsoftprogrammierung~Systemadministration, Imprint-Titels: No Starch Press, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 178, Höhe: 28, Gewicht: 924, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie kann Skripting zur Automatisierung von wiederkehrenden Aufgaben in der Programmierung genutzt werden?
Skripting ermöglicht die Erstellung von automatisierten Abläufen durch das Schreiben von Befehlen in Skriptdateien. Diese Skripte können wiederkehrende Aufgaben wie das Kompilieren von Code, das Ausführen von Tests oder das Bereinigen von Dateien automatisieren. Durch die Verwendung von Skripten können Entwickler Zeit sparen und die Effizienz ihrer Arbeitsabläufe verbessern. **
-
Erkennt die Kommandozeile die Befehle nicht?
Es gibt mehrere mögliche Gründe, warum die Kommandozeile die Befehle nicht erkennt. Es könnte sein, dass der Befehl falsch geschrieben wurde oder dass er nicht im Systempfad liegt. Es könnte auch sein, dass das Programm, auf das der Befehl verweist, nicht installiert ist oder dass es ein Problem mit den Berechtigungen gibt. Es ist wichtig, diese möglichen Ursachen zu überprüfen, um das Problem zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.